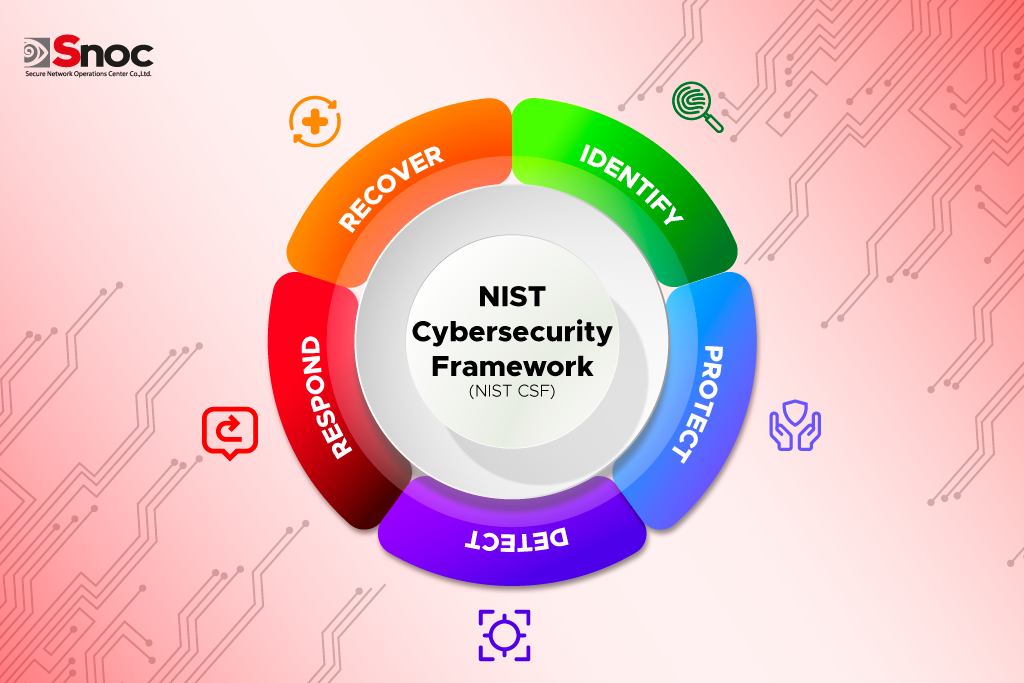
NIST Cybersecurity Framework (CSF) มีโครงสร้างหลักที่แบ่งออกเป็น 5 ฟังก์ชันหลัก (Core Functions) ซึ่งครอบคลุมทุกด้านของการจัดการความมั่นคงปลอดภัยทางไซเบอร์ ดังนี้
📌 วัตถุประสงค์:
ทำความเข้าใจทรัพย์สิน (Assets), ข้อมูล, ระบบ และความเสี่ยงที่เกี่ยวข้อง เพื่อกำหนดแนวทางบริหารจัดการความมั่นคงปลอดภัยทางไซเบอร์
📌 แนวทางสำคัญ:
- Asset Management (การบริหารจัดการทรัพย์สิน)
- Business Environment (สภาพแวดล้อมของธุรกิจ)
- Governance (การกำกับดูแล)
- Risk Assessment (การประเมินความเสี่ยง)
- Risk Management Strategy (กลยุทธ์การจัดการความเสี่ยง)
📌 วัตถุประสงค์:
พัฒนาและใช้มาตรการเพื่อป้องกันการโจมตีทางไซเบอร์ และลดผลกระทบจากภัยคุกคาม
📌 แนวทางสำคัญ:
- Identity Management & Access Control (การบริหารจัดการตัวตนและการควบคุมการเข้าถึง)
- Awareness & Training (การสร้างความตระหนักและการฝึกอบรม)
- Data Security (ความมั่นคงปลอดภัยของข้อมูล)
- Information Protection Processes (กระบวนการป้องกันข้อมูล)
- Maintenance (การบำรุงรักษาระบบ)
📌 วัตถุประสงค์:
พัฒนาและใช้ระบบที่สามารถตรวจจับภัยคุกคามทางไซเบอร์และพฤติกรรมที่ผิดปกติได้อย่างทันท่วงที
📌 แนวทางสำคัญ:
- Anomalies & Events (การตรวจจับความผิดปกติและเหตุการณ์ด้านความมั่นคงปลอดภัย)
- Security Continuous Monitoring (การตรวจสอบความมั่นคงปลอดภัยอย่างต่อเนื่อง)
- Detection Processes (กระบวนการตรวจจับภัยคุกคาม)
📌 วัตถุประสงค์:
พัฒนาและใช้กระบวนการตอบสนองต่อเหตุการณ์ด้านความมั่นคงปลอดภัยเพื่อจำกัดความเสียหายและป้องกันการโจมตีในอนาคต
📌 แนวทางสำคัญ:
- Response Planning (การวางแผนตอบสนองต่อเหตุการณ์)
- Communications (การสื่อสารในกรณีเกิดเหตุ)
- Analysis (การวิเคราะห์เหตุการณ์)
- Mitigation (การลดผลกระทบจากภัยคุกคาม)
- Improvements (การปรับปรุงกระบวนการตอบสนอง)
📌 วัตถุประสงค์:
สร้างแผนฟื้นฟูและลดผลกระทบหลังจากเกิดเหตุการณ์ด้านความมั่นคงปลอดภัย
📌 แนวทางสำคัญ:
- Recovery Planning (การวางแผนกู้คืนระบบ)
- Improvements (การปรับปรุงแนวทางการกู้คืน)
- Communications (การสื่อสารระหว่างบุคลากรและผู้ที่เกี่ยวข้อง)
NIST Cybersecurity Framework มี 5 ฟังก์ชันหลัก ที่ครอบคลุมการบริหารจัดการความมั่นคงปลอดภัยทางไซเบอร์ ตั้งแต่ ระบุความเสี่ยง (Identify), ป้องกัน (Protect), ตรวจจับ (Detect), ตอบสนอง (Respond), และกู้คืน (Recover) ซึ่งช่วยให้องค์กรสามารถป้องกันและจัดการกับภัยคุกคามทางไซเบอร์ได้อย่างเป็นระบบและมีประสิทธิภาพ ✅